Warum KI die Regeln der Cybersicherheit für kleine Unternehmen neu schreibt

Künstliche Intelligenz verändert die Cybersicherheit für kleine Unternehmen auf beiden Seiten: Angreifer entwickeln nun überzeugende Phishing-Angriffe, Deepfakes und skalierte Schwachstellenanalysen, während Verteidigungssysteme wie Anomalieerkennung und Bedrohungsüberwachung einfacher als je zuvor verfügbar sind. Unternehmen benötigen praktische Audits, angemessene Sicherheitsmaßnahmen und Notfallpläne, nicht Enterprise-Tools, um geschützt zu bleiben und schnell wieder aufzubauen.
Ein Sicherheitsoperationsraum mit großen Netzwerk- und Bedrohungs-Dashboards

Warum KI die Regeln der Cybersicherheit für kleine Unternehmen neu schreibt

Seit Jahren folgen die Ratschläge zur Cybersicherheitsvorsorge für kleine Unternehmen einem einfachen Schema: Verwenden Sie starke Passwörter, halten Sie die Software auf dem neuesten Stand, schulen Sie Ihr Team, um Phishing-E-Mails zu erkennen. Diese Ratschläge gelten nach wie vor. Aber künstliche Intelligenz hat das Spiel auf beiden Seiten verändert, und die meisten kleinen Unternehmen haben noch nicht nachgeholt.

Die Bedrohung scheint schneller zu werden

Angreifer nutzen künstliche Intelligenz, um Phishing-E-Mails zu schreiben, die nicht mehr so wirken, als wären sie aus einer anderen Sprache übersetzt worden. Sie nutzen sie, um auf eine Skala zu scannen, die kein menschliches Team erreichen könnte, und um überzeugende gefälschte Stimmen und Videos für Betrug zu generieren, das früher leicht zu erkennen war. Ein kleiner Betrieb, der sich einst auf das Prinzip “Wenn es suspekt aussieht, ist es wahrscheinlich so” verlassen konnte, hat diese Luxus nicht mehr. Die Verdächtigen sind schwieriger zu unterscheiden von dem, was wirklich ist.

Die Verteidigung ist zugänglicher geworden

Die gute Nachricht ist, dass KI auch die Kosten für eine gute Verteidigung gesenkt hat. Tools, die früher ein dediziertes Sicherheitsteam erforderten, wie Anomalieerkennung, automatisierte Protokollüberwachung und Echtzeit-Bedrohungsüberwachung, sind nun für Unternehmen verfügbar, die deutlich kleiner sind als die Unternehmen, die sie früher leisten konnten. Die Kluft zwischen dem, was ein großes Unternehmen verteidigen kann und dem, was ein Start-up mit zehn Mitarbeitern verteidigen kann, ist kleiner als je zuvor.

Was das für Sie tatsächlich bedeutet

Die meisten kleinen Unternehmen benötigen keine eigene interne Sicherheitsabteilung. Was sie brauchen, ist:

  • Eine gründliche Prüfung der tatsächlichen Risiken (Kundendaten, Zahlungssysteme, interne Tools)
  • Praktische, verhältnismäßige Verteidigungsmethoden, keine Unternehmens-Tools, die sie niemals vollständig nutzen werden
  • Ein Plan darüber, was in der ersten Stunde passiert, wenn etwas schiefgeht, denn irgendwann wird es doch passieren.

Das ist eine andere Art von Gespräch als “Antivirensoftware kaufen und auf das Beste hoffen”. Es ähnelt eher der Art und Weise, wie größere Unternehmen mit Risiken umgehen, nur in einer Größenordnung, die für ein Unternehmen geeignet ist, das keine siebenstellige Sicherheitsinvestition rechtfertigen kann.

Wo Brenvard passt das rein?

Genau diese Lücke ist die, für die unsere Praxis für Cybersicherheit und Datenschutz geschaffen wurde: praktische Sicherheitsaudits, Compliance mit dem Datenschutz und Incident Response-Planungen, die auf ein wachsendes Unternehmen zugeschnitten sind, und nicht auf ein Unternehmen, das noch nicht so groß ist. Nicht, weil man paranoid sein muss, sondern weil die Unternehmen, die sich davor in Ruhe auf diese Situation vorbereiten, die schnellsten Wiederaufbauleistungen erbringen, wenn sie einmal in Schwierigkeiten geraten.

Wenn Sie nicht sicher sind, wo sich Ihr Unternehmen tatsächlich befindet, ist das in der Regel der richtige Ort, um eine Unterhaltung zu beginnen.

← Zurück zu Erkenntnissen und Neuigkeiten

Verwandte Dienstleistungen

Setzen Sie die Gedanken
in die Praxis um.

Erfahren Sie mehr über die Services, die hinter unseren Erkenntnissen stehen, oder sprechen Sie uns an, um mehr über die Bedeutung des Artikels für Ihr Unternehmen zu erfahren.

MarketingPeople & TalentTechnologie & DigitalStrategie & BeratungFinanzen & BuchhaltungRechtliche UnterstützungCybersecurity & DatenschutzFundraising & Unternehmensfinanzierung

Mehr aus Insights & News

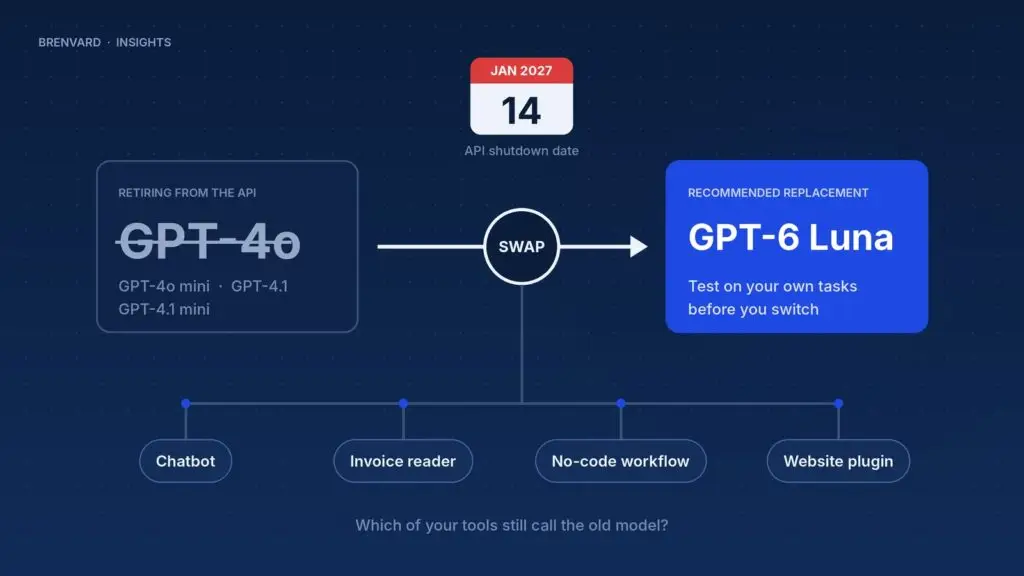
Illustration des GPT-4o-Ausstiegs: GPT-4o wurde vor der API-Abschaltung am 14. Januar 2027 durch GPT-6 Luna ersetzt.

20. Oktober 2026

GPT-40-Ruhestand: Was Kleinunternehmen vor Januar tun sollten

OpenAI wird GPT-4o, GPT-4o mini, GPT-4.1 und GPT-4.1 mini am 14. Januar 2027 aus seiner API entfernen. Hier erfahren Sie, warum darauf basierende Tools möglicherweise nicht mehr funktionieren und wie kleine Unternehmen sich schützen können.

Artikel lesen
Ein Berater prüft an einem ruhigen Schreibtisch Berichte und Dashboards.

6. Oktober 2026

Copilot-Nutzungsbasierte Abrechnung: Wie kleine Unternehmen die KI-Kosten kontrollieren können

Ab dem 1. Dezember 2026 führt Microsoft standardmäßig die nutzungsbasierte Abrechnung für neue Microsoft 365 Copilot Business-Lizenzen ein, die über Partner vertrieben werden. Hier erfahren Sie, was das für kleine Unternehmen bedeutet und wie Sie davon profitieren können.

Artikel lesen
Zwei Fachleute prüfen Sicherheitsanforderungen, Dokumente und Hardware-Prototypen.

1. Oktober 2026

Berichterstattung über den Cyber Resilience Act ist jetzt online: Was kleine Hersteller tun müssen

Ab dem 11. September 2026 müssen Hersteller von vernetzten Hardware und Software aktiv ausgebeutete Sicherheitslücken und schwerwiegende Vorfälle innerhalb von 24 Stunden an die EU-Behörden melden. Hier ist zu entnehmen, was die neue Pflicht für Unternehmen bedeutet:

Artikel lesen

Was ist der nächste Schritt
für Ihr Unternehmen?

Schreiben Sie uns Bescheid, an was Sie arbeiten. Wir helfen Ihnen, einen praktischen Ausgangspunkt zu finden.

Buchen Sie ein Gespräch