Pse Inteligjenca Artificiale po rishkruan rregullat e sigurisë kibernetike për bizneset e vogla

AI po transformon sigurinë kibernetike për bizneset e vogla në të dyja anët: sulmuesit tani krijojnë phishing bindës, deepfakes dhe skanime të cenueshmërisë në shkallë të gjerë, ndërsa mbrojtjet si zbulimi i anomalive dhe monitorimi i kërcënimeve janë më të aksesueshme se kurrë më parë. Bizneset kanë nevojë për audite praktike, mbrojtje të përshtatura dhe plane të reagimit ndaj incidenteve, e jo për mjete të nivelit të ndërmarrjeve, për të qëndruar të mbrojtura dhe për t'u rimëkëmbur shpejt.
Një dhomë operacionesh sigurie me panele të mëdha rrjeti dhe kërcënimesh

Pse Inteligjenca Artificiale po rishkruan rregullat e sigurisë kibernetike për bizneset e vogla

Për vite me radhë, këshillat e sigurisë kibernetike për bizneset e vogla ndoqën një skenar të thjeshtë: përdorni fjalëkalime të fuqishme, mbajini softuerët të përditësuar, trajnoni ekipin tuaj për të dalluar e-mailet mashtruese. Këto këshilla kanë ende rëndësi. Por inteligjenca artificiale ka ndryshuar lojën në të dyja anët e luftës, dhe shumica e bizneseve të vogla ende nuk e kanë arritur këtë hap.

Anëa e kërcënimit është bërë më e shpejtë

Sulmuesit tani përdorin inteligjencën artificiale për të shkruar email-e phishing që nuk duken më sikur janë përkthyer keq nga një gjuhë tjetër. Ata e përdorin atë për të skanuar për sisteme të pambrojtura në një shkallë që asnjë ekip njerëzor nuk mund ta arrijë, dhe për të gjeneruar zëra dhe video të rreme bindëse për mashtrime që dikur ishin të lehta për t'u dalluar. Një biznes i vogël që dikur mund të mbështetej te “nëse duket e dyshimtë, me siguri është e tillë”, nuk e ka më atë luks. Ato të dyshimtat po bëhen më të vështira për t'u dalluar nga gjërat e vërteta.

Pala mbrojtëse është bërë më e aksesueshme

Lajmi i mirë është se inteligjenca artificiale ka ulur gjithashtu koston e mbrojtjes së mirë. Mjetet që dikur kërkonin një ekip të përkushtuar sigurie, si zbulimi i anomalive, monitorimi i automatizuar i regjistrave dhe skanimi i kërcënimeve në kohë reale, tani janë të disponueshme për biznese shumë më të vogla se ato që dikur mund t'i përballonin ato. Hendeku midis asaj kundër së cilës një ndërmarrje e madhe mund të mbrohet dhe asaj kundër së cilës mund të mbrohet një startup me dhjetë veta është më i vogël se kurrë më parë.

Çfarë kjo do të thotë në të vërtetë për ju

Shumica e bizneseve të vogla nuk kanë nevojë për një ekip të plotë të sigurisë së brendshme. Ajo që u duhet është:

  • Një auditim realist se ku qëndron rreziku i tyre real (të dhënat e klientëve, sistemet e pagesave, mjetet e brendshme)
  • Mbrojtje praktike dhe të përpjesëtuara, jo mjete të ndërmarrjeve që nuk do t'i përdorin kurrë plotësisht
  • Një plan se çfarë ndodh në orën e parë pasi diçka shkon keq, sepse herët a vonë diçka do të shkojë keq

Kjo është një bisedë tjetër nga “blini softuer antivirus dhe shpresoni për më të mirën”. Ajo i afrohet më shumë mënyrës se si kompanitë më të mëdha mendojnë për rrezikun, thjesht e përshtatur për t'iu përshtatur një biznesi që nuk mund të justifikojë një buxhet sigurie me shtatë shifra.

Ku përshtatet Brenvard

Kjo është pikërisht hapsira për të cilën është krijuar praktika jonë e Sigurisë Kibernetike dhe Mbrojtjes së Të Dhënave: auditime praktike të sigurisë, përputhshmëri me GDPR dhe mbrojtjen e të dhënave, si dhe planifikim i reagimit ndaj incidenteve që i përshtatet një biznesi në rritje dhe jo një ndërmarrjeje të madhe. Jo sepse duhet të jeni paranojakë, por sepse bizneset që e planifikojnë këtë me qetësi, para se të ndodhë ndonjë gjë, janë ato që rikuperohen më shpejt kur kjo ndodh.

Nëse nuk jeni i sigurt se ku ndodhet aktualisht biznesi juaj, ky është zakonisht vendi i duhur për të nisur një bisedë.

← Kthehu te vështrimet dhe lajmet

Shërbime të ngjashme

Vëreni mendimin
në praktikë.

Më shumë nga Kuptimet & Lajmet

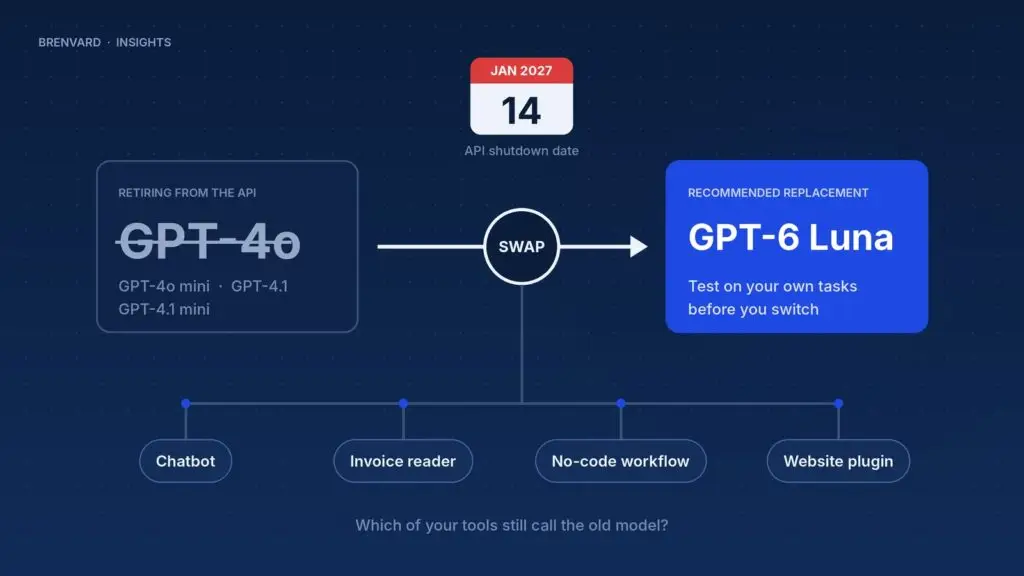
Ilustrim i daljes në pension të GPT-4o: GPT-4o u zëvendësua me GPT-6 Luna para mbylljes së API-t më 14 janar 2027

Tetor 20, 2026

Dalja në pension GPT-4o: Çfarë duhet të bëjnë bizneset e vogla para janarit

OpenAI do të heqë GPT-4o, GPT-4o mini, GPT-4.1 dhe GPT-4.1 mini nga API-ja e saj më 14 janar 2027. Ja pse mjetet e ndërtuara mbi to mund të ndalojnë së funksionuari dhe si mund ta bëjnë këtë bizneset e vogla:

Lexo artikullin
Një këshilltar që shqyrton raportet dhe tabelat e kontrollit në një tavolinë të qetë

6 Tetor, 2026

Faturimi i Bazuar në Përdorimin e Copilot: Si mund të Kontrollojnë Firmat e Vogla Kostot e IA-së

Nga 1 dhjetori 2026, Microsoft do të kalojë në faturimin e bazuar në përdorim si parazgjedhje për licencat e reja Microsoft 365 Copilot Business të shitura përmes partnerëve. Ja çfarë do të thotë kjo për bizneset e vogla dhe si...

Lexo artikullin
Dy profesionistë që shqyrtojnë kërkesat e sigurisë, dokumentet dhe prototipet e pajisjeve

1 Tetor 2026

Raportimi i Aktit të Rezilience Kibernetike është tashisht aktiv: Çfarë duhet të bëjnë prodhuesit e vegjël

Që nga 11 shtatori 2026, prodhuesit e pajisjeve dhe softuerëve të lidhur duhet t'i raportojnë autoriteteve të BE-së cenueshmëritë e shfrytëzuara aktivisht dhe incidentet e rënda brenda 24 orëve. Kjo është ajo që do të thotë detyrimi i ri për

Lexo artikullin

Cili është hapi tjetër
për biznesin tuaj?

Na tregoni se për çfarë po punoni. Ne do t'ju ndihmojmë të gjeni një pikënisje praktike.

Rezervo një bisedë