Hvorfor kunstig intelligens omskriver reglene for cybersikkerhet for små bedrifter

AI transformerer cybersikkerheten for små bedrifter på begge sider: angripere utarbeider nå overbevisende phishing-svindel, deepfakes og skalert skanning av sårbarheter, mens forsvarsverktøy som anomaliidentifikasjon og trusselovervåking er mer tilgjengelige enn noen gang før. Bedrifter trenger praktiske revisjoner, forholdsmessige forsvarsmekanismer og planer for hendelsesrespons, ikke bedriftsverktøy, for å holde seg beskyttet og komme raskt tilbake etter en hendelse.
Et sikkerhetsoperasjonsrom med store nettverks- og trusseldashboards

Hvorfor kunstig intelligens omskriver reglene for cybersikkerhet for små bedrifter

I mange år har rådene for cybersikkerhet for små bedrifter fulgt en enkel skisse: Bruk sterke passord, hold programvaren oppdatert, og opplære teamet ditt til å oppdage phishing-e-poster. Disse rådene er fortsatt viktige. Men kunstig intelligens har endret spillet på begge sider, og de fleste små bedrifter har ikke greid å følge med ennå.

Trusjebildet har blitt raskere

Angripere bruker nå kunstig intelligens til å skrive phishing-e-poster som ikke lenger ser ut som om de er oversatt dårlig fra et annet språk. De bruker den til å søke etter sårbare systemer i en skala som ingen menneskelig gruppe kan måle seg med, og til å generere overbevisende falske stemmer og videoer for svindel som tidligere var lette å oppdage. En liten bedrift som tidligere kunne stole på “hvis det ser mistenkelig ut, er det sannsynligvis det”, har ikke lenger denne luksusen. De mistenkelige blir vanskeligere å skille fra det virkelige.

Forsvarslaget har blitt mer tilgjengelig

Den gode nyheten er at kunstig intelligens også har redusert kostnadene ved god forsvarlighet. Verktøy som tidligere krevde et dedikert sikkerhetsteam, som anomalidetektering, automatisk loggovervåking og sanntids-trusselsjekking, er nå tilgjengelige for bedrifter som er langt mindre enn de som tidligere hadde råd til dem. Avstanden mellom det store foretaket kan forsvare seg mot og det ti personer store startupet kan forsvare seg mot, er mindre enn noen gang før.

Hva dette egentlig betyr for deg

De fleste små bedrifter trenger ikke et fullverdig internt sikkerhetsteam. Det de trenger er:

  • En grundig gjennomgang av hvor deres faktiske risiko ligger (kundedata, betalingssystemer, interne verktøy)
  • Praktiske og forholdsmessige forsvar, ikke bedriftsverktøy som de aldri vil bruke fullt ut
  • En plan for hva som skjer i den første timen etter at noe går galt, fordi noe til slutt vil skje.

Det er en annen diskusjon enn “kjøp antivirusprogramvare og håper på det beste”. Det er nærmere hvordan større selskaper tenker om risiko, bare i en skalert form som passer for en bedrift som ikke har råd til en sikkerhetsbudsjett på syv figurer.

Hvor Brenvard passer det inn

Dette er akkurat det gapet vår praksis innen cybersikkerhet og datasikkerhet er bygget for: praktiske sikkerhetsrevisjoner, GDPR- og databeskyttelseskompatibilitet og planlegging av hendelsesrespons som passer for en vekstbedrift i stedet for en større organisasjon. Ikke fordi du trenger å være paranoid, men fordi de virksomhetene som planlegger dette rolig, før noe skjer, er de som gjenoppretter raskest når det skjer.

Hvis du ikke er sikker på hvor din virksomhet faktisk ligger, er det vanligvis det rette stedet å starte en samtale.

← Tilbake til innsikter og nyheter

Relaterte tjenester

Omsett tankene
i praksis.

Utforsk tjenestene som ligger bak innsiktene våre, eller ta kontakt med oss for å høre hva artikkelen betyr for din virksomhet.

MarkedsføringMennesker og talentTeknologi og digitaliseringStrategi og rådgivningFinansiering og regnskapJuridisk bistandSikkerhet og datasikkerhetFundraising og bedriftsfinansiering

Mer fra innsikt og nyheter

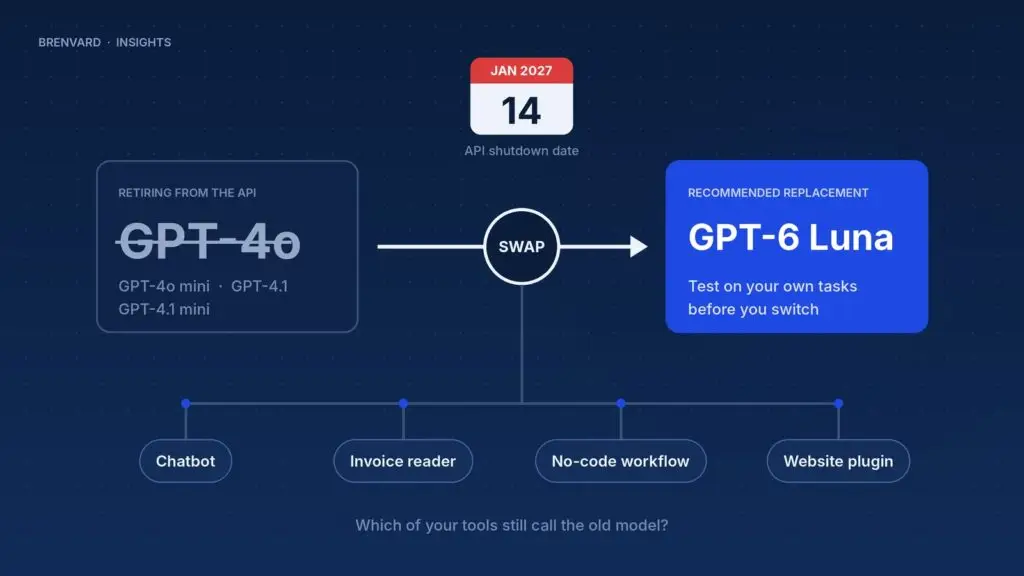
Illustrasjon av GPT-4o-pensjoneringen: GPT-4o byttet ut med GPT-6 Luna før API-nedleggelsen 14. januar 2027

20. oktober 2026

GPT-4o pensjonering: Hva små bedrifter bør gjøre før januar

OpenAI fjerner GPT-4o, GPT-4o mini, GPT-4.1 og GPT-4.1 mini fra API-et sitt 14. januar 2027. Her er hvorfor verktøy som er bygget på dem, kan slutte å virke, og hvordan små bedrifter kan

Les artikkelen
En rådgiver gjennomgår rapporter og dashbord ved et rolig skrivebord

6. oktober 2026

Copilot bruksbasert fakturering: Hvordan små bedrifter kan kontrollere AI-kostnader

Fra 1. desember 2026 vil Microsoft slå på bruksbasert fakturering som standard for nye Microsoft 365 Copilot Business-lisenser som selges gjennom partnere. Her er hva det betyr for små bedrifter og hvordan

Les artikkelen
To fagfolk gjennomgår sikkerhetskrav, dokumenter og maskinvareprototyper

oktober 1, 2026

Rapportering om Cyber Resilience Act er nå live: Hva små produsenter må gjøre

Fra 11. september 2026 må produsenter av tilkoblede maskinvare- og programvareprodukter rapportere aktive sårbarheter og alvorlige hendelser til EU-myndighetene innen 24 timer. Her er hva den nye plikten betyr:

Les artikkelen

Hva er neste steg
for virksomheten din?

Fortell oss hva du jobber med. Vi vil hjelpe deg med å finne et praktisk sted å starte.

Bestill en samtale